Acasă / Blog / Afacere online
Afacere onlineGDPR pentru magazin online: date, cookie-uri, documente și drepturile clienților
Ce înseamnă GDPR pentru un magazin online: ce date prelucrezi și pe ce temei, politica de confidențialitate, bannerul de cookie-uri, contractele cu furnizorii, drepturile clienților, securitatea și incidentele.
 Marian Dumitru
6 min de citit
Dorești să dezvolt și magazinul tău? Contact direct:
WhatsApp 0765 268 465
GDPR pentru un magazin online înseamnă să colectezi doar datele de care ai nevoie pentru comenzi, livrare, facturare și marketing, să spui clar în politica de confidențialitate ce faci cu ele și să ai temei legal pentru fiecare scop. Clienții trebuie să își poată exercita drepturile, iar datele trebuie protejate. Cookie-urile de marketing cer consimțământ înainte de a fi activate.
Majoritatea magazinelor nu au probleme cu GDPR din rea-voință, ci din lucruri mici: un formular care colectează prea mult, o căsuță de newsletter bifată implicit, un plugin de analiză pornit fără consimțământ sau un export de clienți trimis pe email. Mai jos găsești ce date prelucrează un magazin, pe ce temei, ce documente îți trebuie și ce trebuie verificat pe site. Articolul oferă informații generale, nu consultanță juridică.
Ce înseamnă GDPR pentru un magazin online?
Regulamentul (UE) 2016/679, cunoscut ca GDPR, stabilește regulile pentru prelucrarea datelor personale ale persoanelor din UE. Un magazin online prelucrează date la fiecare comandă: nume, adresă, telefon, email, istoricul cumpărăturilor și, uneori, date de navigare prin cookie-uri.
Magazinul este operator de date, adică decide de ce și cum sunt folosite. Curierul, procesatorul de plăți, platforma de email sau găzduirea sunt de obicei persoane împuternicite, care prelucrează date în numele tău și cu care ai nevoie de contract. În România, autoritatea de supraveghere este ANSPDCP.
| Scop | Date | Temei obișnuit |
|---|---|---|
| Procesarea comenzii și livrarea | Nume, adresă, telefon, email | Executarea contractului |
| Facturare și contabilitate | Date de facturare, comenzi | Obligație legală |
| Newsletter | Email, preferințe | Consimțământ |
| Oferte pentru clienți existenți | Email, produse cumpărate | Interes legitim, cu opoziție |
| Cookie-uri de analiză și marketing | Identificatori, navigare | Consimțământ |
| Prevenirea fraudei | Adresă IP, date de plată | Interes legitim |
Ce documente și setări îți trebuie?
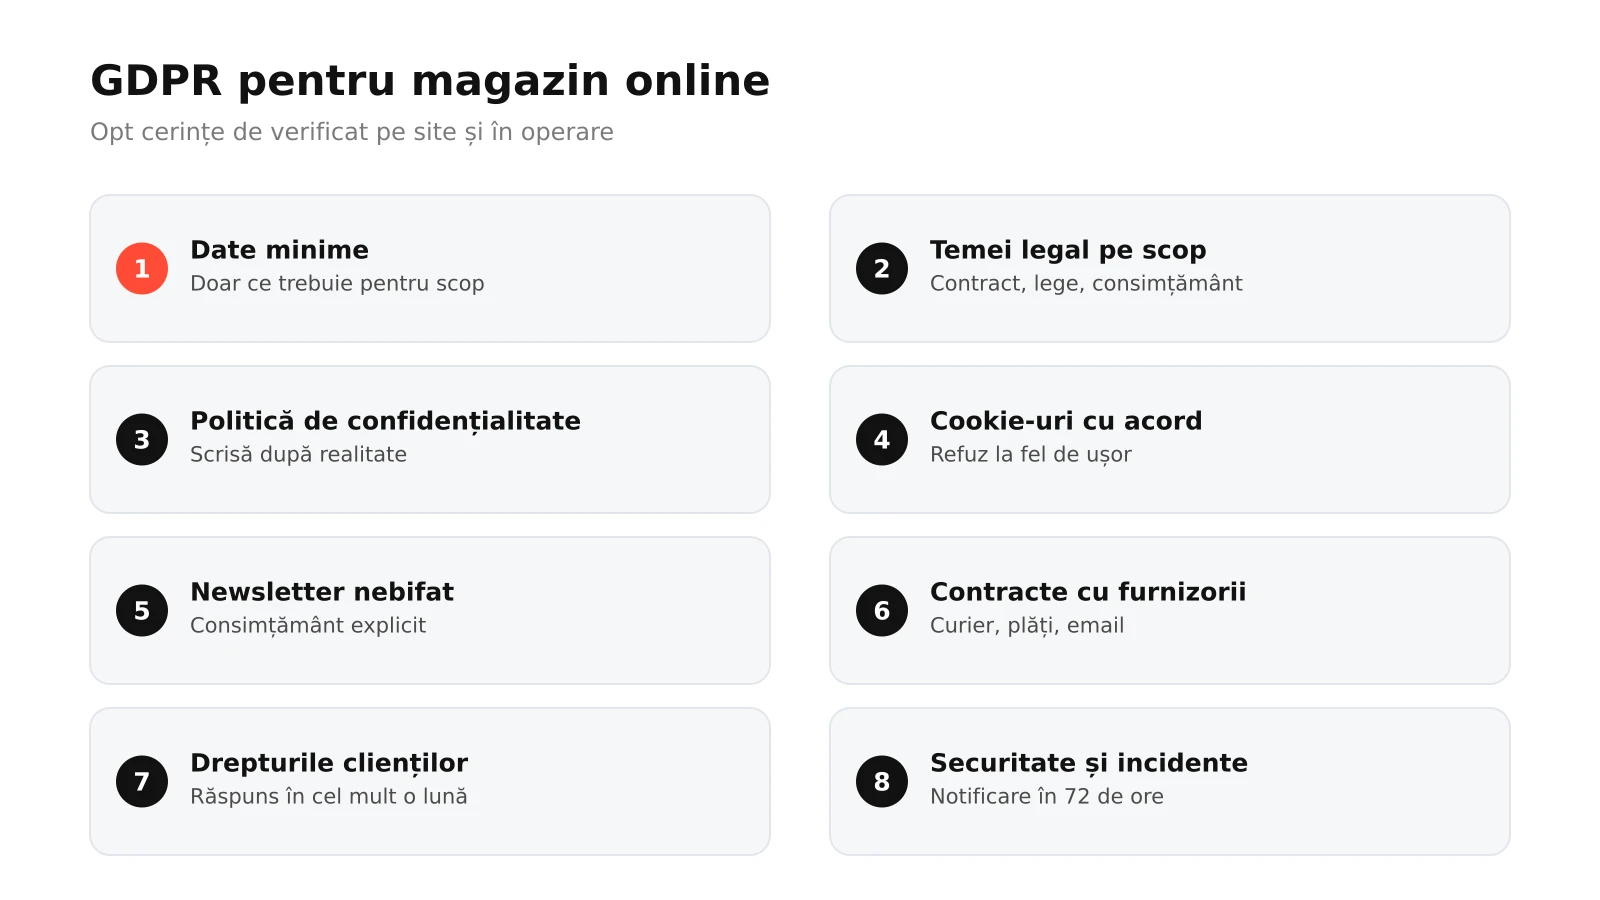
Politica de confidențialitate explică cine ești, ce date colectezi, în ce scop, pe ce temei, cui le transmiți, cât timp le păstrezi și ce drepturi are clientul. Trebuie scrisă pe înțelesul clientului, nu copiată de pe alt site. Politica de cookie-uri descrie cookie-urile folosite, iar bannerul trebuie să permită refuzul la fel de ușor ca acceptarea.
Intern ai nevoie de contracte de prelucrare cu furnizorii, de o evidență a activităților de prelucrare, de o procedură pentru cererile clienților și de una pentru incidentele de securitate. Încălcările care prezintă risc se notifică autorității în 72 de ore de la constatare.
Ce drepturi au clienții și cum le respecți?
Clienții pot cere acces la datele lor, corectarea, ștergerea, restricționarea prelucrării, portabilitatea și se pot opune marketingului. Ai la dispoziție, de regulă, o lună pentru răspuns. Ștergerea nu se aplică datelor pe care legea te obligă să le păstrezi, precum facturile.
Cel mai simplu este ca datele unui client să fie într-un singur loc: contul, comenzile și abonarea. Dacă datele sunt împrăștiate în fișiere Excel, emailuri și mai multe aplicații, o cerere de ștergere devine greu de dus la capăt.
Cum aduci magazinul în conformitate, pas cu pas?
- Faci lista datelor colectate și scopul fiecăreia.
- Elimini câmpurile inutile din formulare și checkout.
- Scrii politica de confidențialitate pe baza listei reale.
- Configurezi bannerul de cookie-uri cu blocare reală până la acord.
- Semnezi contracte de prelucrare cu furnizorii.
- Restrângi accesul în admin după rol.
- Stabilești procedurile pentru cereri și incidente.
Consimțământul pentru măsurare este explicat în ghidul despre Consent Mode v2, iar regulile pentru newsletter în ghidul de email marketing. Celelalte documente legale sunt în ghidurile despre termeni și condiții, despre obligațiile ANPC și SAL și despre dreptul de retragere, iar lista completă de pornire în ghidul despre actele necesare.
Greșeli frecvente privind GDPR
Prima greșeală este politica de confidențialitate copiată de pe alt site, care descrie alte servicii decât cele folosite de magazin.
A doua greșeală este bannerul de cookie-uri decorativ, care nu blochează nimic sau ascunde butonul de refuz.
A treia greșeală este trimiterea exporturilor de clienți pe email sau păstrarea lor în fișiere partajate fără control.
A patra greșeală este contul de admin comun pentru toată echipa, fără să se știe cine a accesat sau a modificat datele.
Întrebări frecvente
Am nevoie de responsabil cu protecția datelor pentru magazin?
De obicei nu. Responsabilul este obligatoriu pentru autorități publice și pentru operatorii care monitorizează sistematic, pe scară largă, persoane sau prelucrează pe scară largă date sensibile. Un magazin obișnuit nu intră de regulă în aceste categorii, dar trebuie să respecte toate celelalte obligații GDPR și să aibă un responsabil intern pentru cereri.
Ce trebuie să conțină politica de confidențialitate?
Identitatea și datele de contact ale magazinului, datele colectate, scopurile și temeiurile legale, destinatarii datelor, inclusiv furnizorii, transferurile în afara UE, perioadele de păstrare, drepturile clientului și modul de exercitare, plus dreptul de a depune plângere la ANSPDCP. Trebuie să reflecte ce face magazinul în realitate.
Pot păstra datele clienților după ce își șterg contul?
Doar pe cele pe care legea te obligă să le păstrezi, de exemplu facturile, pentru termenele prevăzute de legislația contabilă și fiscală, și pe cele necesare pentru apărarea unui drept, precum o reclamație în curs. Restul datelor, precum preferințele sau istoricul de navigare, trebuie șterse sau anonimizate.
Am nevoie de consimțământ pentru Google Analytics?
Da, cookie-urile de analiză care nu sunt strict necesare funcționării site-ului au nevoie de consimțământ înainte de activare. Consent Mode permite trimiterea de semnale fără cookie-uri când vizitatorul refuză, dar scripturile trebuie configurate corect, ca să respecte alegerea făcută de vizitator în banner.
Ce fac dacă datele clienților au fost expuse?
Oprește scurgerea, evaluează ce date au fost afectate și ce risc există pentru clienți. Dacă incidentul prezintă risc, notifică ANSPDCP în 72 de ore de la constatare. Dacă riscul pentru clienți este ridicat, informează-i și pe ei. Documentează incidentul și măsurile luate, chiar dacă nu notifici.
Furnizorii magazinului trebuie să respecte GDPR?
Da. Curierul, procesatorul de plăți, platforma de email, găzduirea și alte servicii care văd datele clienților trebuie să ofere garanții de securitate și să semneze un contract de prelucrare. Verifică și unde își țin datele, pentru că transferurile în afara UE au reguli suplimentare.
Pasul următor: verifică bannerul de cookie-uri
Deschide magazinul într-o fereastră privată și verifică dacă se încarcă scripturi de reclame înainte de acord. Apoi refuză cookie-urile și verifică dacă refuzul este respectat la navigarea pe alte pagini.
Pentru consimțământ aliniat cu măsurarea, date personale cu un loc clar pentru acces și ștergere și drepturi separate în admin, vezi capitolul despre performanță, consimțământ și încredere din platforma RokaShop.